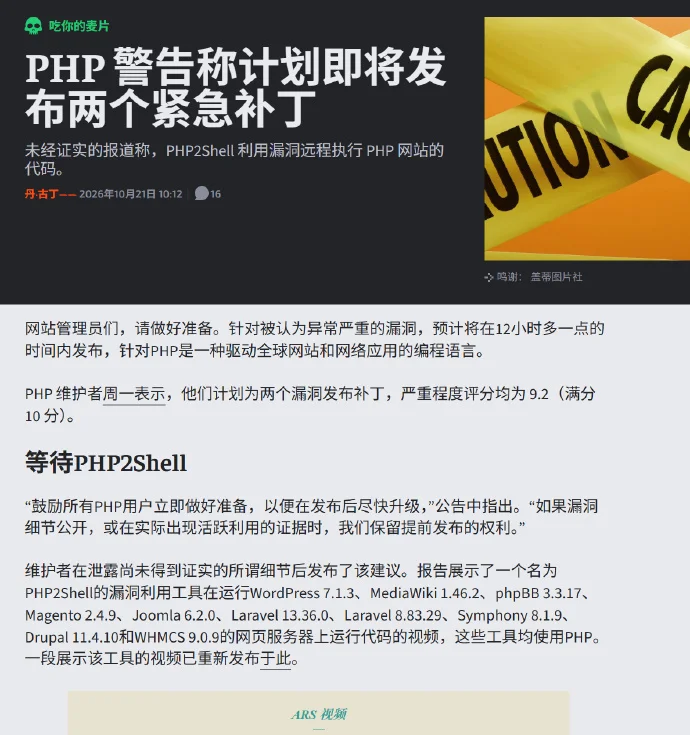
10月21日,PHP官方紧急发布了四个安全版本——8.5.12、8.4.27、8.3.36、8.2.35。修补的是两个被外界称为“PHP2Shell”的漏洞,CVSS v4.0评分9.2,属于最高级别的“严重”等级。
更值得警惕的是时间线:补丁还没正式发布,攻击就已经开始了。多家主机商在10月21日07:34向安全机构报告了正在发生的利用行为,15分钟内大规模扫描就会开始。荷兰的DigiD、议会网站等政府服务直接下线,日本也有大型服务商做了紧急维护。
这意味着什么?
这不是“会不会被攻击”的问题,而是“什么时候被攻击”的问题。
而如果你的外贸独立站跑在WordPress上,情况只会更糟。
一、PHP2Shell的“阴”,在于它不挑你的代码
很多老板有一个误区:我的网站是找外包做的,代码是“定制”的,应该比用模板的安全。
PHP2Shell恰恰击碎了这个幻觉。
漏洞不在WordPress的代码里,不在你的主题里,也不在你的插件里。它在PHP引擎的底层——在内存管理的收尾阶段,在OPcache共享内存的机制里。
安全研究者的原话是:“你可以把它理解成大楼地基里的一条裂缝——上面盖的是WordPress还是自研后台,都不影响裂缝存在。”
也就是说,只要你的服务器跑在未修补的PHP版本上,攻击者不需要登录、不需要任何账号,就能在你的服务器上执行任意代码。他们可以窃取数据、篡改网站、植入后门,而你的网站从外面看起来一切正常。
Sansec的报告确认,WordPress 7.1.2在射程之内,Drupal、Joomla、Magento同样未能幸免。WordPress官方社区的文章标题写得很直白:“WordPress、Drupal全在射程内”。
二、WordPress外贸站真正的困境:不是这一次漏洞,而是“没人管”
PHP2Shell会被修补。PHP 8.2.35、8.3.36这些版本已经发布,只要服务器升级到对应版本,这个特定的漏洞就堵上了。
但问题在于:你的WordPress站,谁来升级PHP版本?谁来在补丁发布后的48小时内完成部署?谁来确认升级之后插件不崩、主题不挂、网站还能正常打开?
大多数外贸企业的答案是:没有人。
我见过太多这样的场景:老板花几千到一两万做了一个WordPress外贸站,交付那天是网站最“健康”的一天。之后,插件不再更新,主题不再维护,PHP版本停留在几年前的水平,后台的红色更新提示挂了几周也没人点。
腾讯云社区的一篇文章把这个问题说得很透:“缺乏专业维护:云主机需要专业的技术人员进行维护,包括监控服务器性能、更新系统和软件、备份数据等。如果外贸公司没有专业人员维护,很容易出现安全问题。”
而WordPress的安全生态,又让“没人管”的代价被无限放大。
安全研究数据显示,约56%的WordPress安全漏洞来自第三方插件。更隐蔽的风险是“僵尸插件”——上线时装了十几个,后来功能换了,插件停用了,但代码还在服务器上,漏洞同样可以被利用,而站长几个月都不会想起它。破解版付费插件更是重灾区,被植入后门的比例不低,装上去等于自己把门打开。
这些问题的共同点是:它们不会在网站上线第一天爆发,而是在半年后、一年后,在你已经习惯了“网站放着就能接询盘”的错觉之后,突然出现。
等你发现的时候,网站可能已经被谷歌标记为不安全,客户发来的询盘邮件可能已经在垃圾箱里躺了几周。
三、B2B外贸独立站,安全不是“功能”,是“前提”
B2B外贸独立站和B2C商城有一个本质区别:B2C丢的是订单,B2B丢的是信任。
一个德国采购经理打开你的网站,浏览器弹出“此网站不安全”的红色警告。他不会去想“可能是SSL证书过期了”,他的第一反应是:这家供应商连自己的网站都管不好,我怎么敢把订单交给他们?
一个法国客户发了询盘,等了一周没有回复,转头去了竞争对手那里。他不知道的是,你的网站被入侵了,询盘邮件根本没有送达。
一个中东客户本来准备下样品单,打开网站发现首页被跳转到了赌博页面,直接关掉,永远不会再来。
安全漏洞的代价,从来不只是“修一下”的成本。它摧毁的是你花了几年时间、投了无数广告费才建立起来的专业形象。
而WordPress的问题在于,它把安全的责任完全转移给了使用者。核心团队只负责内核的安全更新,插件、主题、服务器配置、PHP版本、备份策略、防火墙规则——所有这些,都需要有人持续地、专业地、不间断地去做。
对于绝大多数外贸企业来说,这个“有人”,并不存在。
四、今展科技的答案:从架构层面,把安全问题挡在门外
今展科技做B2B外贸多语言独立站,选择了一条不同的路:不把安全寄托在“记得更新插件”上,而是从系统架构的底层,减少暴露面。
独立自主的建站系统,不依赖第三方生态
WordPress的安全困局,很大程度上是“生态困局”:你需要功能,就要装插件;插件越多,暴露面越大;插件停更,漏洞就留在那里。
今展科技使用的是独立自主研发的建站系统。功能是内置的,不是通过第三方插件拼凑的。这意味着:没有来路不明的代码在服务器上运行,没有“僵尸插件”在后台悄悄打开缺口,没有“破解版主题”自带的后门。
系统本身的代码可控,安全更新的节奏可控,不需要等待某个插件作者“有空的时候”发布补丁。
补丁发布的第一时间,我们的技术团队已经在行动
这次PHP2Shell漏洞公布后,今展科技的技术团队在补丁正式发布的第一时间,就完成了所有客户站点的PHP版本升级和安全验证。
不需要客户发邮件问“要不要更新”,不需要客户自己登录服务器操作,更不需要客户担心“升级之后网站会不会崩”——升级、测试、验证,全部由我们的技术团队在后台完成。客户第二天打开网站,一切照常,只是那个9.2分的严重漏洞,已经被挡在门外了。
这就是“有人管”和“没人管”的区别。在WordPress的世界里,补丁发布了,然后呢?然后就没有然后了。在今展科技这里,补丁发布了,我们的工作就开始了。
你不需要懂PHP版本号,不需要知道OPcache是什么,不需要在深夜盯着安全公告。这些事,交给我们。
成熟架构 + 响应式设计,为B2B而生
安全不只是“防黑客”。一个加载缓慢、移动端错乱的网站,本身就是一种“安全风险”——它让客户在3秒内离开,让你的获客投入打水漂。
今展科技的建站系统基于成熟稳定的架构,从底层保障网站的加载速度和稳定性。配合响应式设计,无论是德国采购经理在办公室用大屏研究技术参数,还是中东客户在手机上快速浏览产品,都能获得一致、流畅的体验。
一个跑得快、用得顺、不出事的网站,就是B2B外贸的第一道安全防线。
谷歌神经翻译驱动的多语言,一次做好英文站,全球市场安全覆盖
今展科技的多语言方案,不是让你自己去维护德语、法语、阿拉伯语的插件和翻译文件。
你只需要做好英文站的内容。系统基于谷歌神经机器翻译技术,自动生成目标语言版本,术语库统一控制专业词汇,子域名独立部署,hreflang自动配置。你不需要为每种语言单独操心安全补丁和插件兼容性——一套系统,统一管理,统一更新。
对于B2B外贸来说,这意味着:你可以把精力放在产品和客户上,而不是放在“昨天那个插件更新了没有”上。
五、从建站到推广,安全是全程护航的起点,不是终点
今展科技提供的不是“一个安全的网站”,而是一条从建站到获客的完整路径:
-
建站阶段:独立系统 + 成熟架构,从源头减少技术风险,技术团队第一时间响应安全更新;
-
多语言阶段:英文站驱动,全球市场自动覆盖,不增加维护负担;
-
SEO阶段:深度关键词策略与多语言SEO配置,让谷歌在正确的市场找到你;
-
GEO阶段:系统内置GEO生成式引擎优化功能,自动结构化输出。
安全之所以是“前提”,是因为没有安全,流量再多也是替别人做嫁衣。一个被入侵的网站,SEO排名会掉,广告落地页会失效,客户信任会归零。
今展科技把安全做在架构里,把更新做在客户察觉之前,把精力还给你,让你专注做一件事:把产品讲清楚,把客户接进来。
写在最后
PHP2Shell会过去。下一个漏洞会出现,再下一个也会。
真正重要的不是记住这一次漏洞的编号,而是认清一件事:外贸独立站的安全,不能建立在“我记得更新”和“应该没事”上面。
WordPress是一个伟大的产品,但它把太多的安全责任放在了使用者肩上。对于没有专职技术团队的外贸企业来说,这份责任,不该由你来扛。
选择一个从架构上就为你考虑安全、从建站到推广全程护航的系统,才是B2B外贸独立站真正理性的选择。