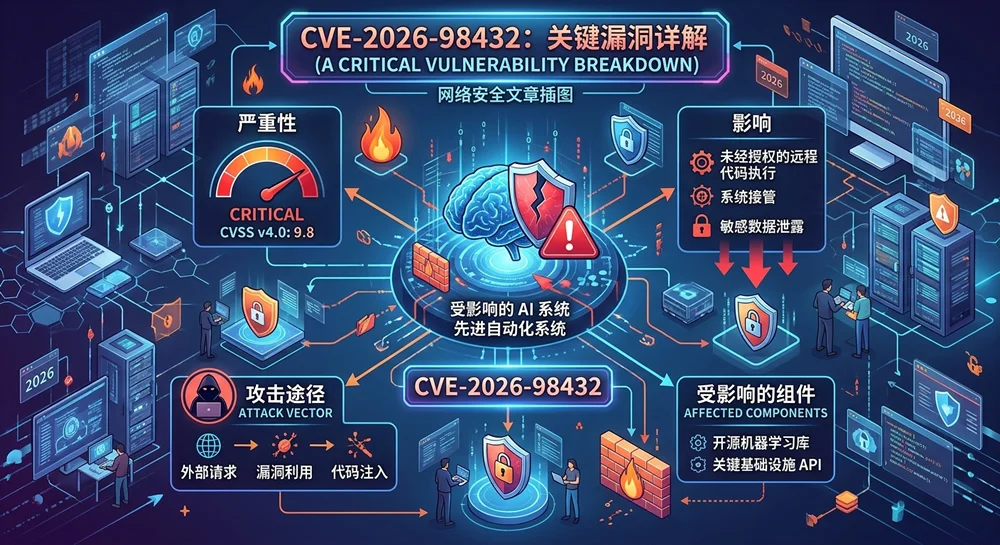
2026年10月30日,一个编号CVE-2026-98432的漏洞被公开。问题出在Linux内核处理IPv4 TCP连接的代码里——一个use-after-free(释放后使用)的内存竞争条件。内核自己的CVE团队给出的评分是9.8(满分10)。攻击者不需要任何凭证,不需要用户做任何操作,只要能向你的服务器发一个TCP连接请求,就有可能在内核层面以root权限执行命令——那是Linux系统里最高的权限,是整个服务器的“上帝模式”。
更让人不安的是时间线。漏洞在10月5日就已经在内核上游修复了。但到了10月29日,Ubuntu和RHEL这两个最主流的发行版,还没有发布修复后的内核包。Red Hat的说法是“推迟到未来的更新”,Ubuntu也没有给出日期。
这意味着什么?
意味着在那个窗口期里,跑在Ubuntu或RHEL上的外贸独立站,服务器底层是敞开着的。你的网站代码写得再干净,WordPress主题再安全,插件再少——都没有用。漏洞不在你的网站里,在操作系统的心脏里。
一、服务器安全,是独立站唯一不能“外包给运气”的部分
很多外贸老板对网站安全的理解,停留在“网站别被黑就行”。
但Linux内核漏洞告诉我们一个更残酷的事实:网站只是住在服务器上的“租客”,服务器本身的安全,才是房东的责任。
内核是操作系统最底层的那一层,负责管理内存、调度进程、处理网络连接。一个内核级的use-after-free漏洞,意味着攻击者可以在操作系统“忘记”某块内存之后,趁虚而入,把恶意代码塞进去。如果攻击者恰好还能通过网络触发这个时机——就像CVE-2026-98432这样——那就不需要登录你的后台,不需要猜密码,不需要骗你点任何链接,直接从网络层面打穿整台服务器。
你花了几万块做的多语言独立站,你精心打磨的产品页面、案例研究、SEO配置,在这一刻都建立在一个可能有裂缝的地基上。
而地基的维护,不是“建站”这个动作能解决的。它需要有人在补丁发布之后、在你睡觉的时候、在你忙着跟客户谈订单的时候,持续地盯着、测试着、更新着。
二、共享主机放大了每一个内核漏洞的杀伤力
如果你用的是虚拟主机或者共享服务器,情况会更糟。
2026年4月披露的Copy Fail(CVE-2026-31431)是一个典型的例子:这个漏洞允许本地任何普通用户提升到root,影响自2017年以来几乎所有主流Linux发行版。Sansec的安全分析写得很直白:在单用户专用服务器上,这个漏洞的风险相对较低;但在多租户共享主机上,一个被攻破的网站就足以让攻击者拿到整台服务器的root,然后关掉所有主机层面的安全工具。
翻译成外贸老板能听懂的话:你隔壁那家公司的网站被黑了,你的网站也跟着完蛋。
共享主机的逻辑是把成百上千个网站塞在同一台服务器上分摊成本。便宜,但代价是安全边界极其脆弱。任何一个租户的疏忽——一个过期的插件、一个弱密码、一次钓鱼邮件点击——都可能成为攻击者跳进内核的跳板,然后波及同一台机器上的所有网站。
CloudLinux在分析另一个内核漏洞(Bad epoll,CVE-2026-46242)时说得更直接:“在共享主机上,这会把一个被攻破的网站变成整台服务器的root”。
你的独立站,和几十个你根本不认识的网站,共享同一个“地基”。你无法控制邻居家的门锁,但你承担着和他们一样的塌方风险。
三、WordPress的“生态红利”,在安全上变成了“生态负债”
内核漏洞是地基问题。但即使地基补好了,WordPress外贸站在“地面以上”的部分,依然有一堆结构性的安全隐患。
2026年,WordPress插件供应链攻击的频率和规模,已经到了让人麻木的程度。
4月,31款流行插件在被收购后被植入后门,休眠了八个月,然后一夜之间激活,波及超过2万个活跃网站。恶意代码不是通过漏洞打进去的,而是通过正常的插件更新推送到用户面前的。
7月,Uncanny Automator Pro的更新分发基础设施被攻破,官方渠道下发的“更新”里带着后门,攻击者可以直接获得未认证的管理员会话,把网站的密钥和管理员信息回传到自己的服务器上。
10月,UpdraftPlus的母公司TeamUpdraft被入侵,UpdraftCentral的连接密钥泄露。攻击者利用合法签名的远程管理命令,向全球使用该插件的WordPress网站推送恶意后门插件。受影响的是超过400万活跃安装用户,其中约10%(约40万网站)可能连接了UpdraftCentral。
这些攻击有一个共同特征:它们不攻击你的代码,它们攻击的是你信任的“供应链” 。你装插件是因为你需要功能,你点更新是因为你信任官方渠道。但2026年的现实是,官方渠道本身正在成为攻击的入口。
而WordPress的安全模型,把所有这些风险的管理责任,都放在了使用者肩上。内核漏洞要你升级PHP,插件后门要你逐个排查,更新推送要你判断真假——对于一个没有专职技术团队的外贸企业来说,这不是“安全”,这是一份你根本没签过字的技术责任书。
四、今展科技的答案:地基有人管,上层不靠插件拼
今展科技做B2B外贸多语言独立站,在安全这件事上,只做两件事:把地基的维护责任接过来,把上层建筑的暴露面减下去。
内核补丁发布的那一刻,我们的技术团队已经在行动
CVE-2026-98432披露后,今展科技的技术团队在上游修复进入发行版的第一时间,就完成了所有客户站点的内核更新和安全验证。
不需要客户登录服务器,不需要客户阅读安全公告,不需要客户担心“升级之后网站会不会打不开”。内核更新在后台完成,验证在客户察觉之前结束。第二天客户打开网站,一切照常,只是那个9.8分的远程root漏洞,已经被关在门外了。
这不是“响应快”,这是责任归属清晰。WordPress生态里,补丁发布之后,责任就转移给了每一个站长。在今展科技这里,补丁发布之后,责任依然在我们身上。你不需要懂什么是use-after-free,不需要知道内核版本号,不需要在深夜盯着安全邮件列表。这些事,是我们的事。
独立自主的建站系统,不把安全交给“插件作者的心情”
WordPress外贸站的安全困局,本质上是生态困局:你需要功能,就要装插件;插件越多,暴露面越大;插件的所有权可能被收购,代码可能被篡改,更新可能变成后门投递。
今展科技使用的是独立自主研发的建站系统。功能是内置的,不是通过第三方插件拼凑的。没有“被收购后植入后门”的插件在后台运行,没有“官方渠道被入侵”的更新推送需要你判断真假,没有休眠了八个月才激活的恶意代码藏在某个你早就忘了的插件里。
系统代码可控,更新节奏可控,安全边界清晰。你不需要成为一个安全专家,才能安全地使用自己的网站。
成熟架构 + 响应式设计,让“不出事”成为默认状态
安全不只是“防攻击”。一个跑得慢、移动端错乱、三天两头打不开的网站,本身就是一种业务风险。
今展科技的建站系统基于成熟稳定的架构,从底层保障加载速度和可用性。响应式设计确保德国采购经理在办公室大屏上研究技术参数、中东客户在手机上快速浏览产品时,体验是一致的、流畅的。一个不需要你天天盯着也能稳定运行的网站,才是B2B外贸真正的“安全”。
谷歌神经翻译驱动的多语言,一套系统管所有语言,不增加安全负担
今展科技的多语言方案,不让你为每种语言单独维护插件、翻译文件和更新链。
你只需要做好英文站。系统基于谷歌神经机器翻译技术,自动生成目标语言版本,术语库统一控制,子域名独立部署,hreflang自动配置。安全更新只需要在一套系统里做一次,所有语言版本同时受益。 你不会因为“德语站装了一个什么插件没更新”而多出一个攻击入口。
对于B2B外贸来说,这意味着:你的精力应该花在产品和客户上,而不是花在“这个语言站的哪个插件又出事了”上。
五、从建站到推广,安全是那条不能断的线
今展科技提供的不是“一个不会出事的网站”,而是一条从地基到屋顶都有人负责的完整路径:
-
服务器层:内核补丁、系统更新、安全监控,技术团队第一时间响应,客户无需介入;
-
架构层:独立自主的建站系统,不依赖第三方插件生态,从源头减少供应链风险;
-
多语言层:一套系统统一管理所有语言版本,安全边界不随语言数量增加而扩大;
-
SEO与GEO:深度关键词策略、SEO配置,内置GEO自动化输出,建立在安全、稳定的地基之上。
安全之所以是“前提”,是因为没有安全,流量就是替别人做嫁衣。一个被内核漏洞打穿的服务器,一个被插件后门控制的网站,SEO排名会掉,广告落地页会失效,客户发来的询盘可能根本到不了你的邮箱。
今展科技把地基的维护接过来,把插件的暴露面减下去,把更新的责任放在自己肩上。你专注做一件事:把产品讲清楚,把客户接进来。
写在最后
2026年,Linux内核在出漏洞,WordPress插件在出后门,PHP在出RCE。这不是偶然,这是软件供应链和安全责任模型的结构性现实。
对于外贸独立站来说,真正的问题不是“下一个漏洞什么时候来”——它一定会来。真正的问题是:下一个漏洞来的时候,谁在管你的服务器?
如果答案是你自己,而你没有一支24小时盯着安全公告的技术团队,那你其实是在把生意建立在运气上。
如果答案是今展科技,那你不需要成为安全专家,不需要读懂CVE报告,不需要在补丁发布后焦虑地等发行版。你只需要做好英文内容,服务好客户,剩下的事,交给我们。